
日本国として何ができるか 相次ぐ不正アクセス・情報漏えいに対する国家レベルの対策(前)


国内で不正アクセスや大規模な情報漏えいが相次ぐなか、国のサイバー対策は2026年に大きく前進した。10月1日には能動的サイバー防御の一部が施行され、7月には改正個人情報保護法が公布された。10月には関係省庁会議による情報集約や、国家サイバー統括室、NICT、IPAなどによる注意喚起・相談体制の整備も続いた。
ただし、現在の対策は主として「基幹インフラを守ること」と「漏えい後の処罰」に重点が置かれている。一方で、一般企業や中小企業から大量の個人情報が流出し、その情報がフィッシングや詐欺、不正ログインに使われるという流れを国として止める仕組みはまだ手薄だ。
本稿では、国がすでに実施・決定している対策を整理したうえで、今後必要と考えられる施策を短期・中期・長期に分けて考える。中心となる考え方は3つある。本人確認を生年月日や住所などの「知っている情報」に頼らない仕組みへ移し、流出データそのものの価値を下げること。流出情報の照会・通知を国が一元化し、偽のお詫び連絡などによる二次被害を断つこと。そして、中小企業の防御を単なる補助ではなく、社会の「標準装備」として位置付けることである。
国のサイバー対策は26年に大きく前進
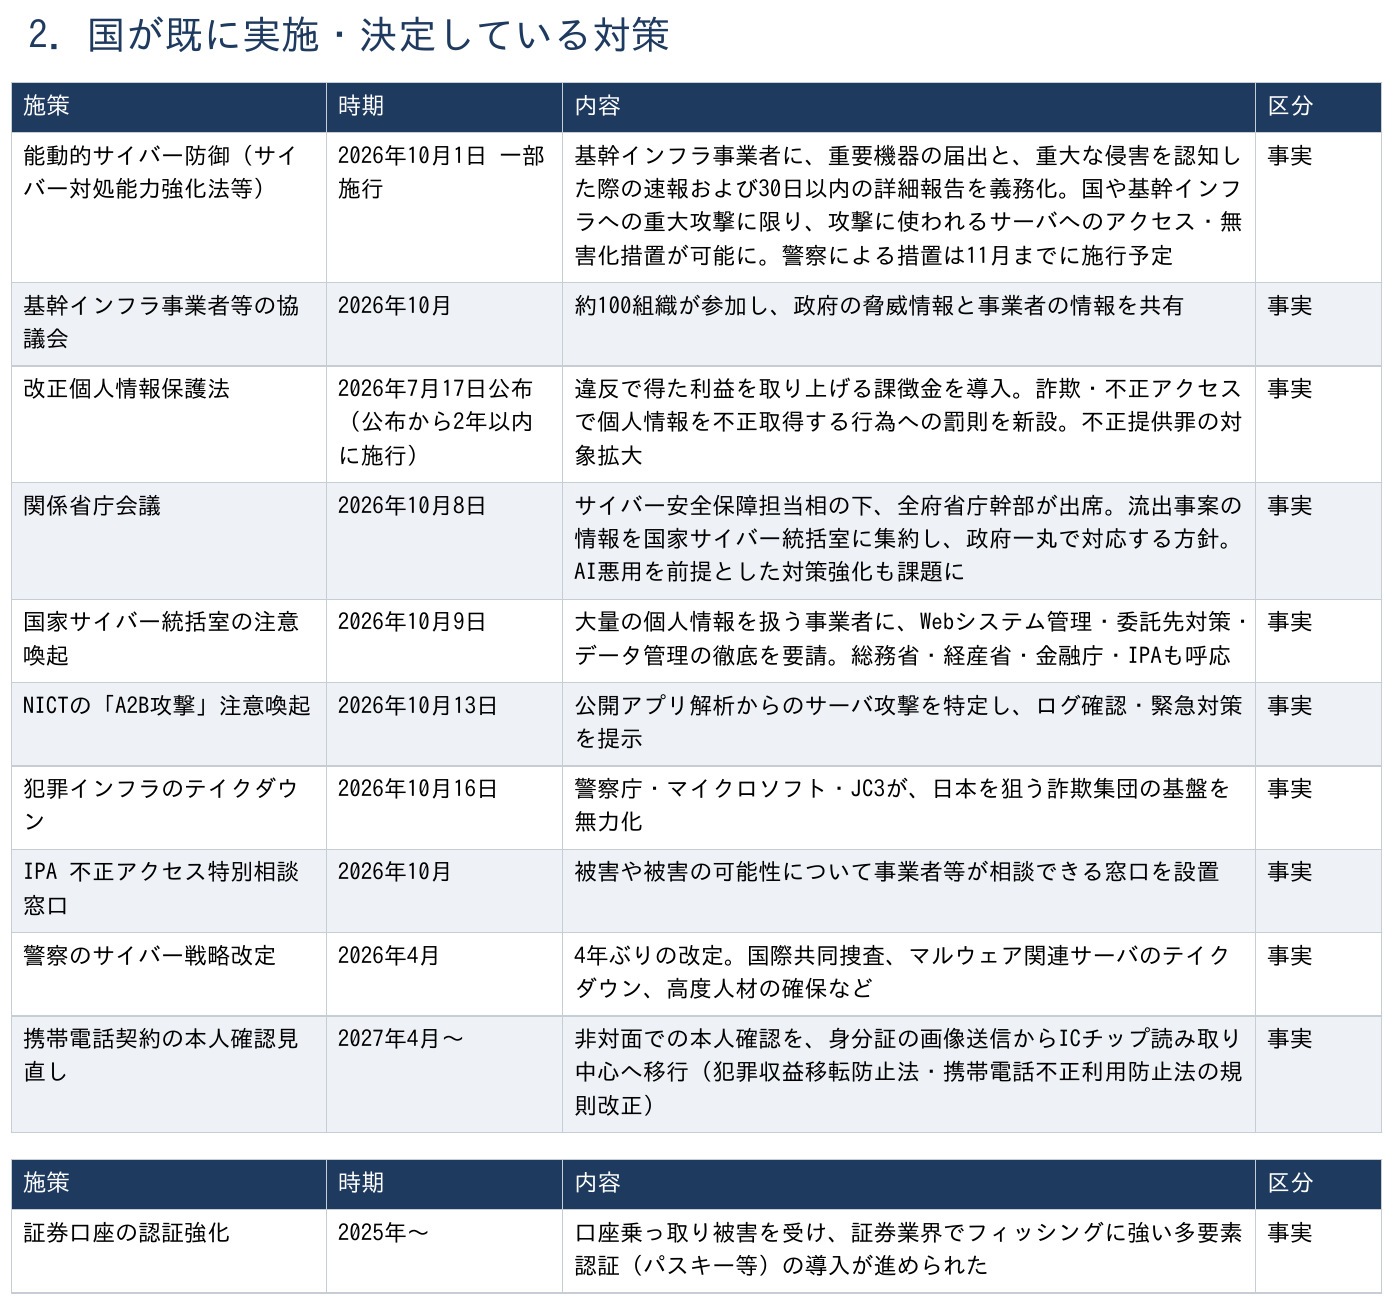
26年10月1日に一部施行されたサイバー対処能力強化法などによる能動的サイバー防御では、基幹インフラ事業者に重要機器の届出や、重大な侵害を認知した際の速報、30日以内の詳細報告を義務付けた。国や基幹インフラへの重大な攻撃については、攻撃に利用されるサーバーへのアクセスや無害化措置も可能になる。警察による措置は11月までに施行予定とされている。
10月には、約100組織が参加する基幹インフラ事業者等の協議会も発足し、政府が持つ脅威情報と事業者側の情報を共有する枠組みが整えられた。7月17日に公布された改正個人情報保護法では、違反によって得た利益を取り上げる課徴金を導入するとともに、詐欺や不正アクセスによって個人情報を不正取得する行為への罰則を新設し、不正提供罪の対象も広げた。
10月8日には、サイバー安全保障担当相の下で全府省庁幹部が参加する関係省庁会議が開かれ、流出事案に関する情報を国家サイバー統括室へ集約し、政府一体で対応する方針が示された。翌9日には国家サイバー統括室が、大量の個人情報を扱う事業者に対し、Webシステム管理、委託先対策、データ管理の徹底を要請し、総務省、経産省、金融庁、IPAもこれに呼応した。
13日にはNICTが、公開アプリを解析して接続先APIを攻撃する「A2B攻撃」に関する注意喚起を行い、ログ確認や緊急対策を提示した。16日には警察庁、マイクロソフト、JC3が、日本を狙う詐欺集団の犯罪インフラを無力化した。IPAも不正アクセス特別相談窓口を設けている。さらに警察は4月、サイバー戦略を4年ぶりに改定し、国際共同捜査、マルウェア関連サーバーのテイクダウン、高度人材の確保などを掲げた。
本人確認についても見直しが進む。27年4月から、携帯電話契約の非対面本人確認は、身分証画像の送信からICチップ読み取り中心へ移行する。証券業界では25年以降、口座乗っ取り被害を受け、パスキーなどフィッシングに強い多要素認証の導入が進められている。
現行対策には
「生活被害」の空白がある
こうした対策は前進ではあるが、今回相次いだ情報流出の性質と照らすと、なお複数の空白が残る。
第一は対象の偏りだ。能動的サイバー防御の報告義務や無害化措置は、基幹インフラや国に対する重大な攻撃が中心であり、飲食、小売、旅行、ソフトウェアの会員サービスなど、個人情報流出が相次いだ一般企業は直接の対象ではない。
第二は時間差である。改正個人情報保護法は公布から最大2年以内の施行とされる。課徴金の対象は不適正利用、不適正取得、第三者提供違反などであり、セキュリティー対策の不備による漏えいそのものは主な対象にはなっていないと読める。
第三は、漏えい後の二次被害を止める仕組みの弱さだ。一度流出したデータを回収することはできない。流出元企業を装った偽のお詫びメール、詐欺電話、流出したパスワードを利用した不正ログインは、その後も続く可能性がある。だが、これらを国全体で止める仕組みは十分とは言いがたい。
さらに、多くの窓口や手続きでは、生年月日、住所、電話番号などが本人確認の材料として使われている。大量流出が続けば、「本人しか知らないはずの情報」を本人確認の根拠にする仕組み自体が弱くなる。
中小企業の体力不足も大きな問題になる。委託先や取引先経由の侵入が相次ぐ一方、中小企業には専門人材も予算も乏しい。注意喚起を出すだけでは、実際の対策につながらない企業が残る。加えて、攻撃元の多くは海外にあり、AIによって攻撃コストが急速に低下している。国内法による処罰だけで抑止することにも限界がある。
短期策は
「漏えい後の二次被害」を止める
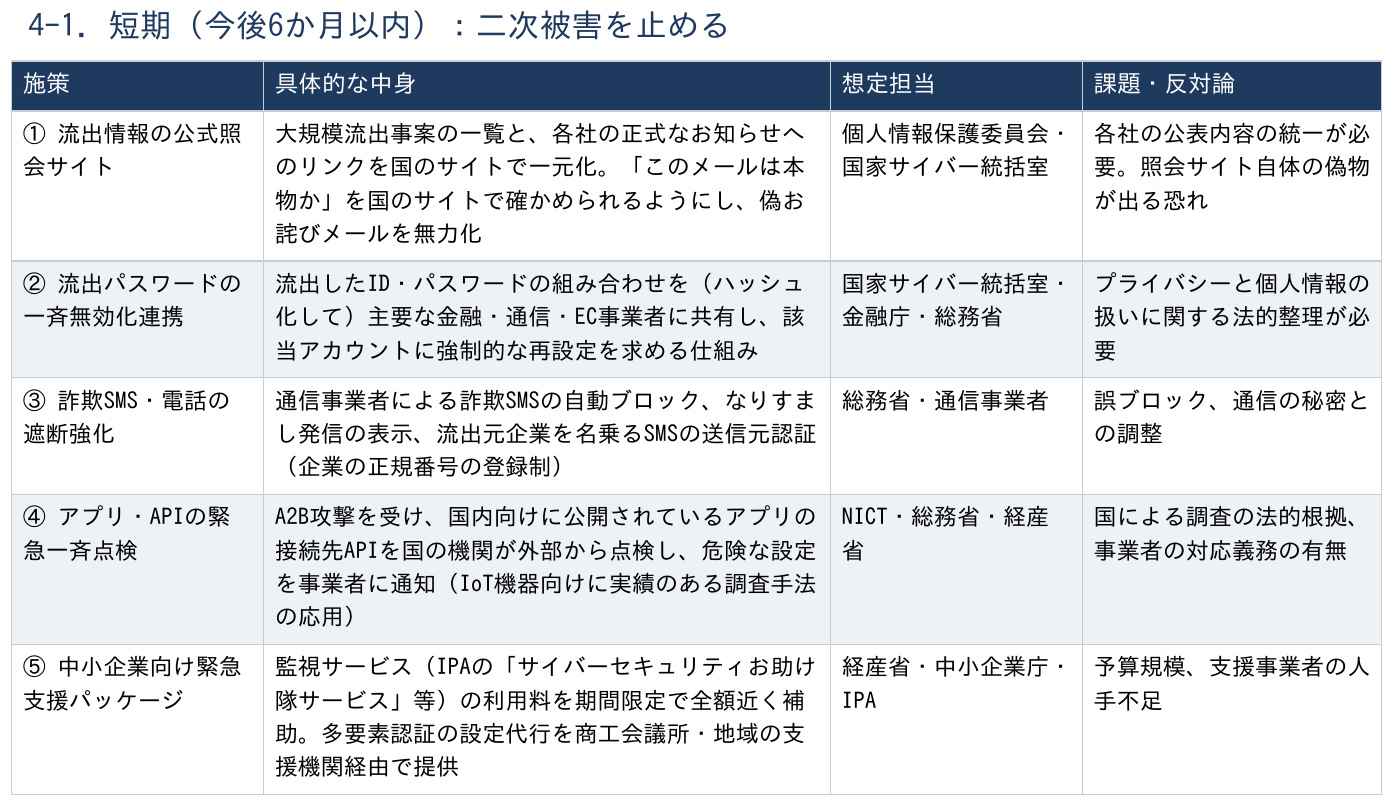
今後6カ月以内に優先すべきなのは、すでに漏れた情報が詐欺や不正利用に転じることを防ぐ仕組みづくりだ。
1つ目は、流出情報の公式照会サイトである。大規模流出事案の一覧と、各社が公表する正式なお知らせへのリンクを国のサイトに集約し、「届いたメールが本物か」を国のサイトから確認できるようにする。偽のお詫びメールを見破るための入口を一本化する考え方だ。課題は、各社の公表内容の統一が必要になることと、照会サイト自体を装う偽サイトが出る恐れがあることだ。
2つ目は、流出したIDとパスワードの一斉無効化を事業者間で連携する仕組みである。流出した組み合わせをハッシュ化したうえで主要な金融、通信、EC事業者に共有し、該当アカウントに強制的な再設定を求める。ただし、プライバシーと個人情報の扱いに関する法的整理が必要になる。
3つ目は、詐欺SMSや電話の遮断強化だ。通信事業者による詐欺SMSの自動ブロック、なりすまし発信の表示、流出元企業を名乗るSMSについて企業の正規番号を登録して送信元認証を行うといった方法が考えられる。一方で、誤ブロックや通信の秘密との調整が課題になる。
4つ目は、A2B攻撃を踏まえたアプリ・APIの緊急一斉点検である。国内向けに公開されているアプリの接続先APIを国の機関が外部から点検し、危険な設定を事業者へ通知する。IoT機器向けに実績のある調査手法の応用を想定するが、国による調査の法的根拠や事業者側の対応義務を整理する必要がある。
5つ目は、中小企業向けの緊急支援パッケージである。IPAの「サイバーセキュリティお助け隊サービス」など監視サービスの利用料を期間限定で全額に近いかたちで補助し、商工会議所や地域の支援機関を通じて多要素認証の設定代行まで提供する。ただし、予算規模と支援事業者の人手不足が制約となる。
(つづく)
【Hayate Kirishima】
関連記事