
日本国として何ができるか 相次ぐ不正アクセス・情報漏えいに対する国家レベルの対策(後)


中期では
「流出データの価値」を下げる
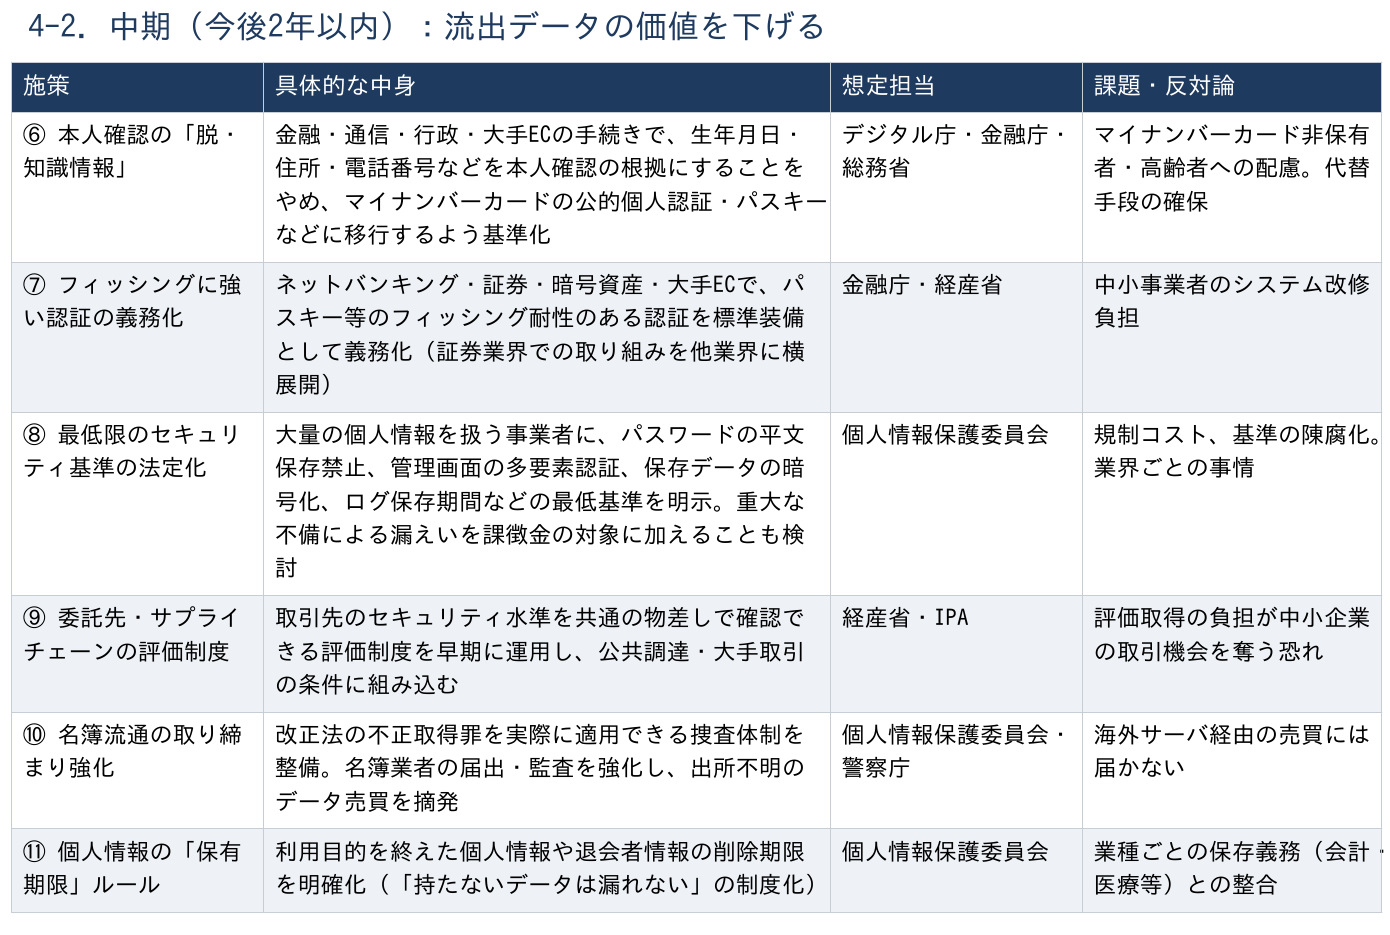
今後2年以内の中期策では、情報が流出しても、その情報だけでは本人になりすませない仕組みに変えることが重要になる。
最も根本的な案は、本人確認の「脱・知識情報」である。金融、通信、行政、大手ECなどの手続きで、生年月日、住所、電話番号を本人確認の根拠にすることをやめ、マイナンバーカードの公的個人認証やパスキーなどに移行するよう基準化する。マイナンバーカードをもたない人や高齢者への配慮、代替手段の確保が必要になるが、流出データの価値そのものを下げる対策になる。
ネットバンキング、証券、暗号資産、大手ECについては、パスキーなどフィッシング耐性のある認証を標準装備として義務化する案も考えられる。証券業界で進んでいる取り組みを他業界へ広げる発想だ。ただし、中小事業者にとってはシステム改修負担が重くなる。
大量の個人情報を扱う事業者には、最低限のセキュリティー基準を法定化することも検討対象となる。パスワードの平文保存禁止、管理画面への多要素認証、保存データの暗号化、ログ保存期間などの最低基準を示し、重大な不備による漏えいを課徴金の対象に加える案である。規制コストや、技術の変化による基準の陳腐化、業界ごとの事情をどう扱うかが課題となる。
委託先・サプライチェーンについては、取引先のセキュリティー水準を共通の物差しで確認できる評価制度を早期に運用し、公共調達や大手企業との取引条件に組み込む案がある。ただし、評価取得の負担によって中小企業の取引機会を奪う恐れもある。
名簿流通については、改正法の不正取得罪を実際に適用できる捜査体制を整備し、名簿業者の届出・監査を強化して、出所不明のデータ売買を摘発する。海外サーバーを経由した売買には国内制度だけでは届きにくいという問題が残る。
また、個人情報をいつまで保有するのかというルールも重要になる。利用目的を終えた個人情報や退会者情報の削除期限を明確にし、「持たないデータは漏れない」という考え方を制度化する。ただし、会計や医療など業種ごとの保存義務との整合が必要になる。
長期は「攻撃側の構造」を変える
3年以上の長期では、個別企業の防御だけではなく、攻撃側の構造そのものを変える施策が必要になる。
AIで攻撃が自動化される以上、防御もAIで自動化する必要がある。国が脅威情報を学習させた防御AIを開発し、中小企業や自治体が安価に利用できる国家インフラとして提供する案が考えられる。同時に、攻撃に悪用されたAIの利用状況を国内外のAI提供事業者と迅速に共有し、遮断する連携枠組みも必要になる。
海外を拠点とする攻撃者への対応では、国際共同捜査を拡大し、暗号資産によるマネーロンダリングの追跡を強化して、攻撃を「割に合わない商売」にする方向がある。
クラウド集中リスクへの備えも欠かせない。1つのクラウド事業者への攻撃で数百組織が停止する構造を前提に、自治体や重要事業者にはデータ分散と復旧訓練を義務付ける。さらに、「今盗んで後で解読」に備え、行政、金融、防衛関連から耐量子暗号への移行期限を示すことも長期策の1つとなる。
人材面では、官民の人材交流、地方警察・自治体での専門職採用、学生向け実践教育を拡充し、サイバー人材を大幅に増やす必要がある。被害者救済についても、詐欺・不正利用による二次被害の救済制度や、中小企業向けサイバー保険を公的に支える再保険などを検討する余地がある。
優先度が高いのは
「照会」「強い認証」「中小企業支援」
数ある案のなかで、既存の制度や予算の延長で比較的実行しやすい施策としては3つが挙げられる。
第一は、流出情報の公式照会サイトである。法改正なしで始めることができ、偽のお詫びメール対策として即効性が高い。第二は、フィッシングに強い認証の義務化だ。証券業界で先行例があり、金融から他業界へ横展開しやすい。第三は、中小企業向けの緊急支援パッケージで、既存の監視サービスや補助金制度を活用できる。
一方、効果は大きいが議論を要する案もある。本人確認を生年月日や住所などの知識情報から切り離すことは根本策だが、マイナンバーカードへの依存が高まる点では賛否が分かれる。一定規模以上の事業者のセキュリティー対策を第三者が評価し、公表する「格付け制度」は、市場の目を通じて対策を促す効果が期待できるが、企業側の反発も想定される。国が脆弱性報奨金制度を運営し、善意のハッカーが国内企業の弱点を見つけて報告した場合に報奨金を支払う仕組みも、攻撃者より先に弱点を見つける人材を増やす案として考えられる。ただし、不正アクセス禁止法との関係を含め、悪用と善意の調査をどう線引きするかが課題になる。
規制だけでは解けない問題
国家レベルの対策を強めるほど、反対論も強くなる。通信情報の利用や国による外部点検には、プライバシーや通信の秘密との緊張関係がある。実施するなら、独立した監督機関と透明性の確保が前提になる。
企業への規制強化は、対応できない中小企業の取引機会を奪いかねない。規制を強めるのであれば、支援策を必ず組み合わせる必要がある。本人確認をマイナンバーカードに寄せる場合にも、カード自体の偽造リスクや、カードをもたない人が排除される問題があるため、代替手段を並行して整える必要がある。
そして何より、制度化には年単位の時間がかかる一方、攻撃手法は日単位で変化する。国の対策を待つだけでは間に合わず、企業や個人が先に動くことも現実的には欠かせない。
変えるべきは
「漏れた情報が本人確認のカギになる社会」
一連の情報流出で最も大きな問題は、情報が漏れたこと自体だけではない。漏れた生年月日、住所、電話番号などが、その後も「本人であることを証明する鍵」として使われ続ける社会の仕組みにある。国が最優先で変えるべきなのは、処罰の強化だけではなく、本人確認の在り方だと考える。
能動的サイバー防御は国家安全保障上の大きな一歩である。しかし、国民の生活に直結する詐欺や不正利用を防ぐ仕組みとは別の問題だ。この2つを混同せず、生活防衛の側にも同じ熱量で施策を整える必要がある。
中小企業も単に「守られる側」ではない。サプライチェーンを通じて大手企業や基幹産業への侵入口になり得る。中小企業のサイバー対策支援は、福祉的な支援ではなく、国家安全保障の一部として位置付けるべき課題である。
(了)
【Hayate Kirishima】
関連記事